같은 이름의 테이블과 시노님이 있으면 Oracle은 어느 쪽을 읽을까

애플리케이션과 작업 계정에서 건수가 달랐던 SQL
같은 SQL인데 애플리케이션과 작업 계정에서 조회 건수가 다르게 나온 적이 있습니다. 작업 계정에 public 시노님과 같은 이름의 복사 테이블이 있었고, 실행계획의 객체 소유자를 확인하고 나서야 원본이 아닌 로컬 테이블을 읽고 있다는 것을 알았습니다. SQL 문장에는 스키마 이름이 없었고, 오류도 나지 않았습니다.
그때 겪은 일을 21c XE에서 단계별로 다시 만들어 봤습니다. 확인할 항목과 문서상 알려진 동작은 아래와 같습니다.
| 확인할 것 | 알려진 동작 |
|---|---|
| 내 테이블과 public 시노님이 같은 이름일 때 | 내 테이블이 먼저 |
| private 시노님과 public 시노님이 같은 이름일 때 | private 시노님이 먼저 |
| 같은 스키마에 테이블과 private 시노님을 같은 이름으로 | 만들 수 없음 |
| 로그인 계정은 그대로 두고 CURRENT_SCHEMA만 바꿀 때 | CURRENT_SCHEMA 기준으로 해석, 뷰는 뷰 주인 기준 |
| 내 테이블을 지웠을 때 | 오류 없이 public 시노님으로 넘어감 |
| 이미 만든 뷰 | 같은 이름 객체가 생기면 INVALID가 됐다가 새 대상으로 다시 연결 |
세 스키마와 PUBLIC에 같은 이름을 깔아 두고
계정은 세 개를 만들었습니다. FEE_OWNER와 FEE_ARCHIVE는 각각 배송비 규칙 테이블 SHIP_FEE_RULE을 가진 가상의 원본·보관 스키마이고, FEE_APP은 조회만 하는 애플리케이션 계정입니다. 테이블마다 행을 하나만 넣고 src 컬럼에 'FEE_OWNER table'처럼 출처를 적어 두었습니다. 이름 해석은 건수와 상관이 없어서, 조회 결과만 보고 어느 스키마를 읽었는지 알 수 있으면 충분했습니다.
-- SYSTEM
INSERT INTO fee_owner.ship_fee_rule   VALUES (1, 'SEOUL', 3000, 'FEE_OWNER table');
INSERT INTO fee_archive.ship_fee_rule VALUES (1, 'SEOUL', 2500, 'FEE_ARCHIVE table');
COMMIT;

GRANT SELECT ON fee_owner.ship_fee_rule   TO fee_app;
GRANT SELECT ON fee_archive.ship_fee_rule TO fee_app;

CREATE PUBLIC SYNONYM ship_fee_rule FOR fee_owner.ship_fee_rule;
public 시노님은 PDB 전체에 보이는 객체라, 만들기 전에 같은 이름이 없는지 DBA_OBJECTS에서 먼저 확인했습니다. 뷰에서 다른 스키마 테이블을 쓰려면 롤이 아니라 직접 받은 권한이 필요합니다. 그래서 SELECT 권한은 FEE_APP에 직접 부여했습니다. 이 차이는 롤 권한과 PL/SQL ORA-00942 글에서 다뤘습니다.
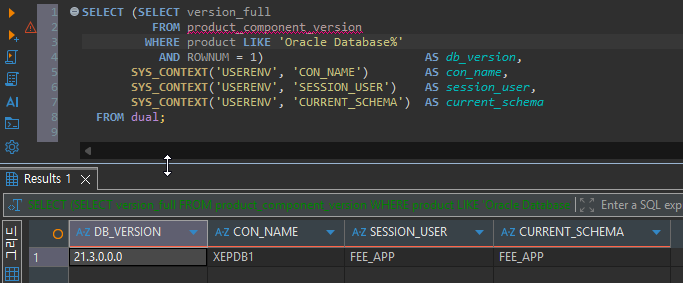
FEE_APP으로 접속한 시점의 상태는 아래와 같습니다. SHIP_FEE_RULE이라는 이름은 FEE_ARCHIVE와 FEE_OWNER의 테이블, 그리고 FEE_OWNER 쪽을 가리키는 PUBLIC 시노님까지 세 곳에 있었습니다. FEE_APP에는 아직 아무것도 없습니다.
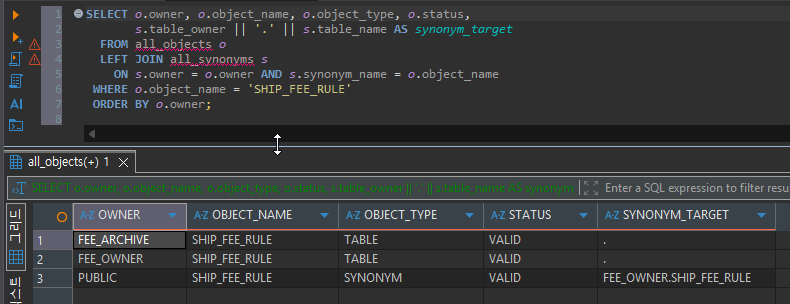
각 단계에서는 접두어 없이 FROM ship_fee_rule로 읽은 결과(DIRECT)와, FEE_APP이 만든 뷰 v_ship_fee로 읽은 결과(VIEW)를 FEE_APP의 로그 테이블에 남겼습니다. 같은 행에는 SESSION_USER, CURRENT_SCHEMA, 그 시점의 뷰 STATUS를 함께 기록했습니다. DIRECT 행의 STATUS는 DDL 직후 뷰를 쓰기 전 상태입니다. VIEW 행은 뷰를 쓰면서 다시 컴파일된 뒤의 상태입니다.
로그 테이블을 만들 때 한 번 막혔습니다. GENERATED ALWAYS AS IDENTITY 컬럼을 넣었더니 ORA-01031이 났습니다. IDENTITY 컬럼은 내부적으로 시퀀스를 함께 만들기 때문에 CREATE SEQUENCE 권한이 필요했습니다. SYSTEM에서 GRANT CREATE SEQUENCE TO fee_app을 주고 다시 실행해 해결했습니다. 직접 부여한 시스템 권한이라 재접속 없이 바로 적용됐습니다.
몇몇 INSERT가 두 번 실행되는 바람에 로그가 17행이 됐습니다. 같은 값으로 겹친 행을 정리해 단계별로 한 줄씩, 10행만 남겼습니다.
같은 SELECT 한 줄이 단계마다 읽은 곳
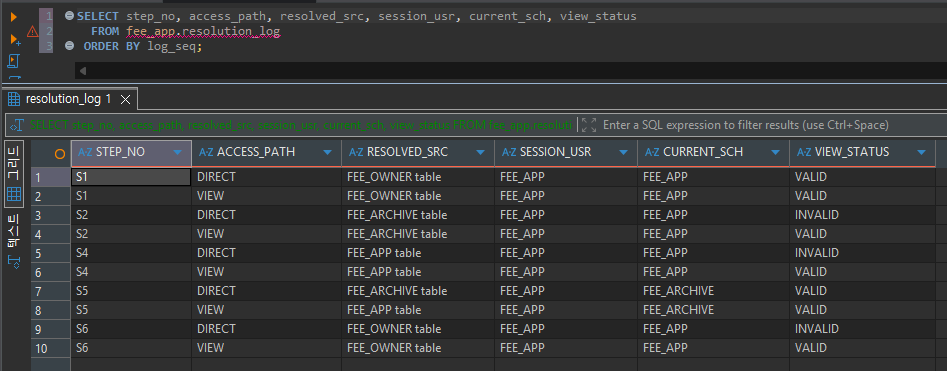
| 단계 | FEE_APP 쪽 변화 | DIRECT가 읽은 곳 | VIEW가 읽은 곳 | 뷰 상태 (DDL 직후) |
|---|---|---|---|---|
| S1 | 아무것도 없음, 뷰 생성 | FEE_OWNER | FEE_OWNER | VALID |
| S2 | private 시노님 → FEE_ARCHIVE | FEE_ARCHIVE | FEE_ARCHIVE | INVALID |
| S3 | 같은 이름 테이블 생성 시도 | ORA-00955 | ||
| S4 | 시노님 삭제, 내 테이블 생성 | FEE_APP | FEE_APP | INVALID |
| S5 | CURRENT_SCHEMA = FEE_ARCHIVE | FEE_ARCHIVE | FEE_APP | VALID |
| S6 | 내 테이블 DROP | FEE_OWNER | FEE_OWNER | INVALID |
private 시노님은 public보다 먼저, 같은 이름 테이블과는 함께 못 있습니다
S1에서는 FEE_APP에 아무것도 없으니 PUBLIC 시노님을 타고 FEE_OWNER의 행이 나왔습니다. S2에서 FEE_APP에 FEE_ARCHIVE를 가리키는 private 시노님을 만들자, 같은 SELECT가 바로 FEE_ARCHIVE의 행을 돌려줬습니다.
그 상태에서 같은 이름의 테이블을 만들려고 하자 ORA-00955가 났습니다. 테이블과 private 시노님은 한 스키마 안에서 같은 이름 공간을 쓰기 때문에, 둘 중 하나만 존재할 수 있습니다.
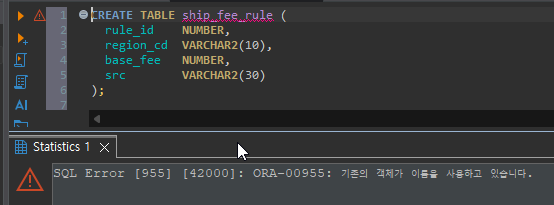
시노님을 지우고 테이블을 만든 S4에서는 FEE_APP 테이블의 행이 나왔습니다. public 시노님은 그대로 있었지만 순서에서 밀렸습니다. 처음에 말한 작업 계정 사례가 바로 이 상태였습니다. 작업 계정 쪽에 복사 테이블이 있었기 때문에, 애플리케이션과 똑같은 SQL을 실행해도 결과는 복사본에서 나왔습니다.
로그인 계정은 그대로인데 다른 스키마를 읽었습니다
S5에서는 FEE_APP으로 로그인한 상태 그대로 ALTER SESSION SET CURRENT_SCHEMA = fee_archive만 실행했습니다. FEE_APP에는 자기 테이블이 있었는데도, 접두어 없는 SELECT는 FEE_ARCHIVE의 행을 읽었습니다. 로그의 SESSION_USR는 FEE_APP, CURRENT_SCH는 FEE_ARCHIVE였습니다. 이름을 찾기 시작하는 곳은 CURRENT_SCHEMA였고, 로그인 계정은 해석에 끼어들지 않았습니다.
같은 순간 뷰는 다르게 움직였습니다. fee_app.v_ship_fee는 FEE_APP 테이블을 읽었고, 상태도 VALID 그대로였습니다. 뷰 안의 ship_fee_rule은 조회하는 세션의 CURRENT_SCHEMA와 관계없이 뷰를 만든 FEE_APP 기준으로 해석된 것입니다. 표에 적어 둔 대로였는데도, 한 세션에서 연달아 실행한 두 INSERT가 서로 다른 스키마의 행을 남긴 것을 실제로 보니 의외였습니다.
DBeaver처럼 툴에서 활성 스키마를 바꾸면 CURRENT_SCHEMA가 함께 바뀌어, 같은 일이 일어날 수 있습니다. 로그에 뷰 상태를 기록할 때 USER_OBJECTS 대신 ALL_OBJECTS를 쓴 것도 이 때문입니다. USER_ 계열 뷰는 현재 스키마 기준으로 보일 수 있어서, S5 상태에서는 FEE_APP의 뷰가 빠질 수 있습니다.
테이블을 지워도 SELECT는 실패하지 않았습니다
S6에서 FEE_APP의 테이블을 DROP TABLE ship_fee_rule PURGE로 지웠습니다. 다음 SELECT는 아무 문제 없이 FEE_OWNER의 행을 돌려줬습니다. FEE_APP에서 이름이 사라지자 public 시노님이 다시 그 자리를 채운 것입니다.
표에 적은 대로 오류는 나지 않았습니다. 그래도 방금 지운 테이블 이름으로 다른 스키마의 데이터가 아무렇지 않게 나오는 장면은 이번 결과에서 가장 놀라웠습니다. 운영에서 백업용으로 만든 복사 테이블을 정리하는 순간, 그 이름을 쓰던 SQL은 경고 없이 public 시노님이 가리키는 원본을 읽게 됩니다. 조회라면 건수가 달라지는 정도로 끝납니다. 하지만 그 계정에 원본에 대한 DML 권한까지 있다면, UPDATE나 DELETE의 대상 자체가 원본으로 바뀔 수 있습니다.
뷰는 INVALID를 거쳐 새 대상으로 갈아탔습니다
로그의 DIRECT 행을 보면 같은 이름 객체가 생기거나 사라진 S2, S4, S6에서 뷰가 INVALID로 바뀌어 있었습니다. 그런데 바로 이어진 뷰 조회는 오류 없이 성공했고, 상태도 VALID로 돌아왔습니다. 뷰는 조회 시점에 다시 컴파일되면서 그때 가장 먼저 잡히는 객체로 연결됐습니다.
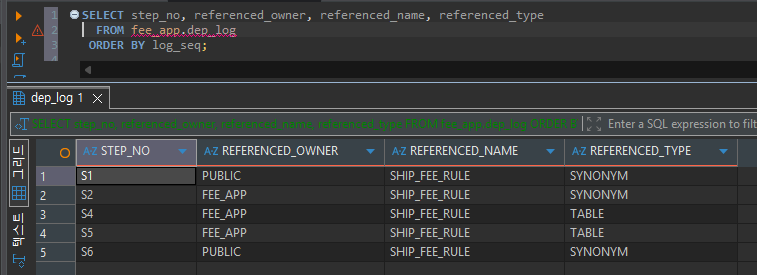
S1에서 ALL_DEPENDENCIES에 남은 의존 대상은 PUBLIC 시노님 자체였고, FEE_OWNER 테이블은 목록에 없었습니다. 이후 FEE_APP 시노님(S2), FEE_APP 테이블(S4·S5)을 거쳐 S6에서 다시 PUBLIC 시노님으로 돌아왔습니다.
S2에서 뷰가 INVALID로 바뀐 순간, 뷰가 의존하던 PUBLIC 시노님에는 아무 변화도 없었습니다. FEE_APP에 같은 이름이 새로 생긴 것만으로 무효화가 일어난 셈입니다. Oracle이 이 관계를 내부에서 어떻게 추적하는지는 ALL_DEPENDENCIES만으로는 보이지 않았습니다.
이번에는 뷰만 확인했습니다. 프로시저나 AUTHID CURRENT_USER로 만든 PL/SQL, DB 링크를 거치는 시노님, 시노님이 다른 시노님을 가리키는 경우는 다루지 않았습니다.
같은 SQL, 다른 결과를 만났을 때 볼 곳
여러 서비스가 public 시노님 하나를 함께 쓰던 구성에서는 변경 영향 범위를 파악하기 어려웠습니다. 그래서 신규 구성에서는 서비스 계정별 private 시노님을 쓰도록 정리했습니다. 객체 접근 권한은 별도 GRANT로 관리하고, 이관할 때는 계정별 시노님 대상도 함께 바꿉니다.
이번 결과로 보면 이 방식에는 장점이 하나 더 있습니다. private 시노님을 둔 계정 안에서는 같은 이름 테이블을 만들려는 순간 ORA-00955가 납니다. 적어도 그 계정에서는 S4처럼 복사 테이블이 조용히 끼어드는 상황이 생기지 않습니다. 시노님이 없는 작업 계정까지 막아 주지는 않으므로, 작업 계정의 복사 테이블은 이름을 따로 짓는 편이 안전합니다.
계정마다 조회 결과가 다를 때는 상황별로 아래를 먼저 봅니다.
| 의심되는 상황 | 확인할 것 |
|---|---|
| 같은 SQL인데 계정마다 건수가 다름 | 실행계획의 객체 소유자, ALL_OBJECTS에서 같은 이름 객체 목록 |
| 로그인 계정은 같은데 결과가 달라짐 | SYS_CONTEXT('USERENV', 'CURRENT_SCHEMA'), 툴의 활성 스키마 설정 |
| 뷰와 직접 조회의 결과가 다름 | 뷰 주인 스키마 기준의 이름 해석, ALL_DEPENDENCIES의 의존 대상 |
| 로컬 복사 테이블을 지우려 함 | 같은 이름의 public 시노님 유무, 그 이름을 쓰는 SQL과 뷰 |

댓글 0
첫 댓글을 남겨보세요.