AUTHID CURRENT_USER로도 안 풀린 ORA-00942, 역할 권한이 PL/SQL에서 막히는 지점

SQL 창에서는 2,000건, 함수에 넣으니 ORA-00942
같은 계정, 같은 SELECT 문인데 결과가 갈렸습니다. SQL 창에서 실행하면 2,000건이 조회되고, 그 문장을 그대로 함수 본문에 넣으면 컴파일 단계에서 PL/SQL: ORA-00942: 테이블 또는 뷰가 존재하지 않습니다가 납니다. 테이블은 분명히 있고, 이름도 틀리지 않았습니다.
이런 문의에 나오는 답은 두 가지입니다. 하나는 AUTHID CURRENT_USER로 바꾸라는 것이고, 다른 하나는 권한을 계정에 직접 주라는 것입니다. 둘 중 무엇이 실제로 문제를 해결하는지 21c XE에서 재현해 확인했습니다. 특히 첫 번째 답이 정적 SQL에서도 통하는지가 확인 대상이었습니다.
역할 하나로만 권한을 연결한 구성
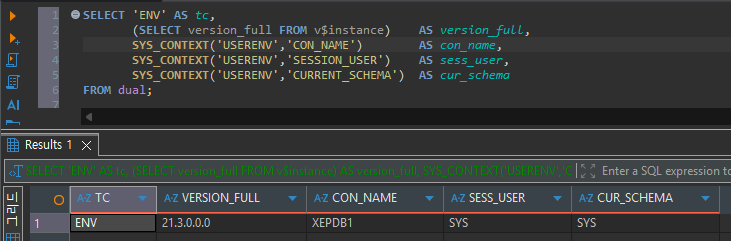
환경은 Oracle Database 21c Express Edition, 클라이언트는 DBeaver이고, 객체는 모두 XEPDB1에 만들었습니다. 사용자와 역할을 준비하는 작업은 SYS 세션에서 실행했습니다. 사용자 생성과 GRANT만 하므로 SYSTEM 권한으로도 충분합니다.
테이블은 블로그 테스트용 가상 업무인 배송 클레임 원장(CLAIM_LEDGER)입니다. 데이터는 2,000건만 넣었습니다. 이번에 확인할 것은 조회가 허용되는지 여부라서, 건수로 성공을 판별할 수 있으면 충분했습니다.
CREATE USER data_own IDENTIFIED BY "Lab90#Own"
  DEFAULT TABLESPACE users QUOTA 20M ON users;

CREATE TABLE data_own.claim_ledger (
  claim_id   NUMBER        PRIMARY KEY,
  claim_type VARCHAR2(10)  NOT NULL,
  claim_amt  NUMBER(12,2)  NOT NULL,
  claim_dt   DATE          NOT NULL
);

INSERT INTO data_own.claim_ledger
SELECT LEVEL,
       CASE MOD(LEVEL, 4) WHEN 0 THEN 'REFUND' WHEN 1 THEN 'DAMAGE'
                          WHEN 2 THEN 'DELAY'  ELSE 'MISSING' END,
       MOD(LEVEL * 37, 5000) + 100,
       DATE '2026-01-01' + MOD(LEVEL, 300)
FROM dual CONNECT BY LEVEL <= 2000;
COMMIT;

CREATE ROLE rl_claim_read;
GRANT SELECT ON data_own.claim_ledger TO rl_claim_read;

CREATE USER rpt_dev IDENTIFIED BY "Lab90#Dev" DEFAULT TABLESPACE users;
GRANT CREATE SESSION, CREATE PROCEDURE TO rpt_dev;
GRANT rl_claim_read TO rpt_dev;
권한이 어디에 붙어 있는지는 딕셔너리로 다시 확인했습니다. RPT_DEV에는 역할 하나만 기본 역할로 연결돼 있고, 테이블 SELECT 권한은 역할 쪽에만 있습니다.
KIND         GRANTEE        TARGET                  EXTRA
ROLE         RPT_DEV        RL_CLAIM_READ           YES
OBJECT_PRIV  RL_CLAIM_READ  DATA_OWN.CLAIM_LEDGER   SELECT
이 상태에서 RPT_DEV로 접속해 SQL 창에서 바로 조회했습니다.
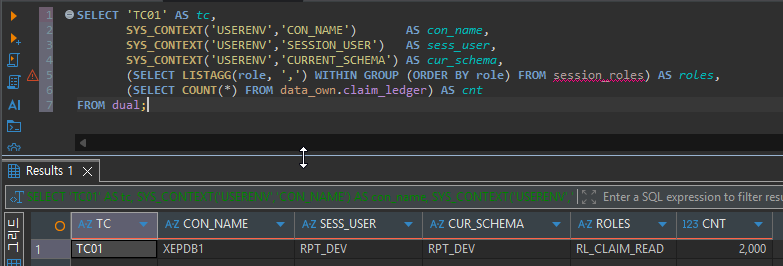
세션 사용자와 현재 스키마는 모두 RPT_DEV이고, 활성 역할은 RL_CLAIM_READ, 조회 건수는 2,000건입니다. 여기까지는 권한 문제가 전혀 보이지 않습니다.
다섯 개의 함수, 컴파일 결과는 3대 2로 갈렸다
같은 조회를 넣은 함수를 두 가지 권한 모드로 만들었습니다. 하나는 기본값인 정의자 권한이고, 다른 하나는 AUTHID CURRENT_USER입니다. 비교를 위해 동적 SQL 버전과, 함수 안에서 보이는 역할 수를 세는 함수 두 개도 함께 만들었습니다.
CREATE OR REPLACE FUNCTION f_claim_cnt_dr RETURN NUMBER IS
  v NUMBER;
BEGIN
  SELECT COUNT(*) INTO v FROM data_own.claim_ledger;
  RETURN v;
END;

CREATE OR REPLACE FUNCTION f_claim_cnt_ir RETURN NUMBER AUTHID CURRENT_USER IS
  v NUMBER;
BEGIN
  SELECT COUNT(*) INTO v FROM data_own.claim_ledger;
  RETURN v;
END;

CREATE OR REPLACE FUNCTION f_claim_cnt_ir_dyn RETURN NUMBER AUTHID CURRENT_USER IS
  v NUMBER;
BEGIN
  EXECUTE IMMEDIATE 'SELECT COUNT(*) FROM data_own.claim_ledger' INTO v;
  RETURN v;
END;

-- f_role_cnt_dr / f_role_cnt_ir : 본문은 SELECT COUNT(*) INTO v FROM session_roles;
-- 하나는 정의자 권한, 하나는 AUTHID CURRENT_USER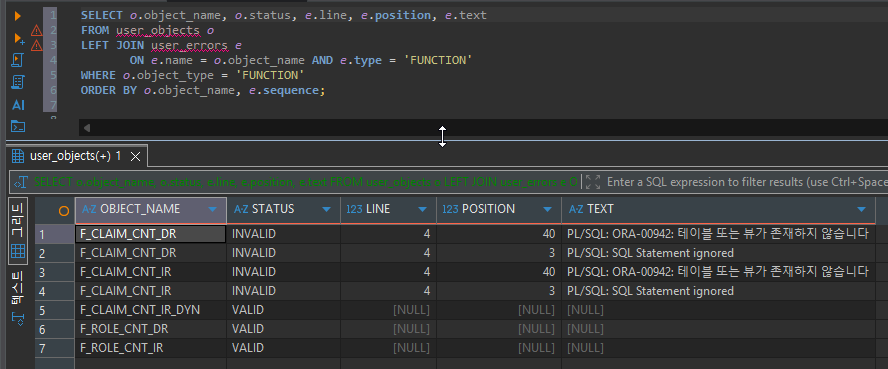
| 함수 | 권한 모드 | SQL 방식 | STATUS |
|---|---|---|---|
| F_CLAIM_CNT_DR | 정의자 | 정적 | INVALID |
| F_CLAIM_CNT_IR | CURRENT_USER | 정적 | INVALID |
| F_CLAIM_CNT_IR_DYN | CURRENT_USER | 동적 | VALID |
| F_ROLE_CNT_DR | 정의자 | SESSION_ROLES 조회 | VALID |
| F_ROLE_CNT_IR | CURRENT_USER | SESSION_ROLES 조회 | VALID |
AUTHID CURRENT_USER도 같은 줄, 같은 위치에서 막혔다
F_CLAIM_CNT_DR과 F_CLAIM_CNT_IR의 오류는 글자 하나 다르지 않았습니다. 둘 다 4번째 줄 40번째 위치, 즉 FROM data_own.claim_ledger의 테이블 이름에서 ORA-00942가 났고, 같은 줄 3번째 위치에 SQL Statement ignored가 따라붙었습니다. 권한 모드를 바꿨는데도 컴파일러가 이 테이블을 찾지 못한 것입니다.
이 결과로 보면, 정적 SQL은 컴파일할 때 함수 소유자의 권한으로 객체를 확인하고, 그때 역할로 받은 권한은 쓰이지 않습니다. AUTHID CURRENT_USER는 실행할 때 누구의 권한을 쓸지를 바꾸는 옵션이지, 컴파일 단계의 확인 방식까지 바꾸지는 않았습니다. 이것은 테스트 결과로 확인한 사실이고, 내부 동작에 대한 설명은 그 결과에서 끌어낸 해석입니다.
컴파일에 실패한 두 함수를 호출하면 둘 다 ORA-06575: 패키지 또는 함수 F_CLAIM_CNT_DR 은 부적당한 상태입니다 형태의 오류만 돌려줍니다. 애플리케이션 로그에 이 오류만 남아 있다면 원인인 ORA-00942는 USER_ERRORS나 ALL_ERRORS를 봐야 찾을 수 있습니다.
함수를 한 번에 만들 때 생긴 PLS-00103
처음에는 생성문을 선택해서 하나씩 실행했는데 결과가 이상했습니다. F_CLAIM_CNT_DR 하나만 PLS-00103: 심볼 "CREATE"를 만났습니다로 INVALID가 됐고, 다른 함수는 생성되지 않아 호출할 때 ORA-00904가 났습니다. 다음 함수의 CREATE가 앞 함수의 소스 안으로 들어간 것입니다. /를 제거하고 Alt+X로 스크립트 실행해 다시 만들자 다섯 개가 모두 정상적으로 생성됐습니다. 이 오류는 권한과는 관계없지만, DBeaver에서 PL/SQL 컴파일 오류를 볼 때 권한 문제인지 실행 방식 문제인지부터 가려야 하는 이유가 됩니다.
함수 안에서 SESSION_ROLES를 세어 보니
정의자 권한 함수 안에서 역할이 정말 꺼지는지 직접 확인했습니다. 같은 SELECT 한 줄에 함수 밖의 역할 수, 두 권한 모드 함수 안의 역할 수, 동적 SQL 함수의 결과를 함께 담았습니다.
SELECT 'TC03' AS tc,
       (SELECT COUNT(*) FROM session_roles) AS roles_outside,
       f_role_cnt_dr()      AS roles_in_dr,
       f_role_cnt_ir()      AS roles_in_ir,
       f_claim_cnt_ir_dyn() AS cnt_ir_dyn
FROM dual;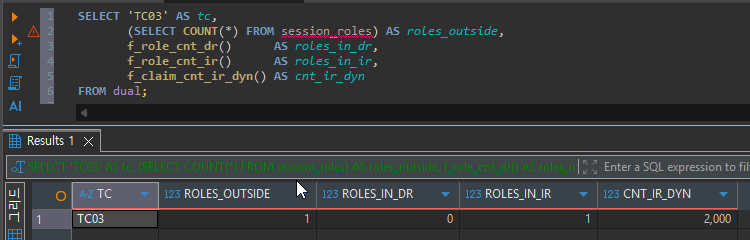
함수 밖에서는 1개, 정의자 권한 함수 안에서는 0개, 호출자 권한 함수 안에서는 1개였습니다. 같은 세션, 같은 순간인데 정의자 권한 함수 안으로 들어가는 순간 역할이 사라졌습니다. 반대로 호출자 권한 함수는 실행할 때 호출한 세션의 역할을 그대로 썼습니다.
그래서 동적 SQL 버전은 2,000건을 돌려줬습니다. EXECUTE IMMEDIATE의 문자열은 컴파일할 때 검사하지 않으니 컴파일 단계의 벽을 피하고, 실행 단계에서는 호출자 권한으로 역할이 살아 있으니 조회가 통과한 것입니다. 정적 SQL 버전이 컴파일에서 막힌 것과 비교하면, 막히는 지점이 실행 시점이 아니라 컴파일 시점이라는 점이 분명해집니다.
직접 GRANT 한 줄 뒤 두 함수가 모두 VALID
마지막으로 역할은 그대로 두고, 같은 SELECT 권한을 RPT_DEV에 직접 부여한 뒤 두 함수를 재컴파일했습니다. 재접속은 하지 않았습니다.
-- 관리자 세션
GRANT SELECT ON data_own.claim_ledger TO rpt_dev;

-- RPT_DEV 세션
ALTER FUNCTION f_claim_cnt_dr COMPILE;
ALTER FUNCTION f_claim_cnt_ir COMPILE;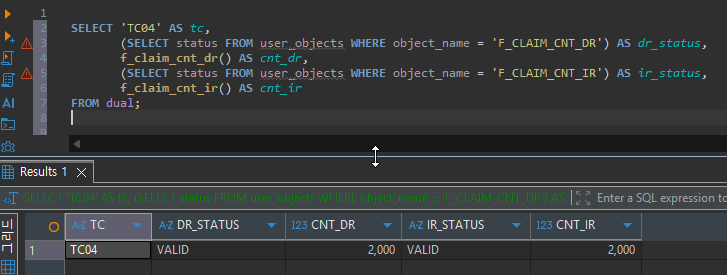
두 함수 모두 VALID가 됐고, 결과는 2,000건이었습니다. 반대 방향도 확인했습니다. 직접 부여한 권한을 REVOKE하고 다시 컴파일하자 두 함수는 4번째 줄 40번째 위치의 ORA-00942로 되돌아갔습니다. 앞의 컴파일 결과 캡처가 바로 그 상태입니다. 결국 정적 SQL 함수의 VALID 여부를 가른 것은 권한 모드가 아니라 소유 계정에 직접 GRANT된 권한이 있느냐였습니다.
직접 GRANT와 CURRENT_USER+동적 SQL 중 무엇을 고를까
운영에서는 다른 스키마 테이블의 권한을 계정에 직접 GRANT하고 있습니다. 권한이 직관적으로 바로 조회되기 때문입니다. 이번 결과도 같은 방향을 가리킵니다. 직접 GRANT는 DBA_TAB_PRIVS에서 계정 이름으로 바로 보이고, 정적 SQL 함수가 그 권한으로 컴파일됩니다. 역할을 거치는 구조였다면 “SQL 창에서는 되는데 함수에서는 안 된다”는 차이가 생깁니다.
테이블 소유 계정과 AP 계정을 분리해 쓰고 있어서, 테이블이 새로 생기면 권한을 별도로 부여하는 작업을 합니다. 번거롭기는 하지만, 그 GRANT가 AP 계정이 소유한 PL/SQL의 컴파일 조건이 되기도 한다는 점이 이번 테스트로 분명해졌습니다. 신규 테이블 권한 부여를 빠뜨리면 정적 SQL을 쓰는 PL/SQL은 배포 시점에 컴파일 오류로 바로 드러납니다.
AUTHID CURRENT_USER와 동적 SQL 조합은 이번에도 동작했지만, 기본 해결책으로 쓰기에는 대가가 있습니다.
- 컴파일 단계의 검사를 포기하므로 테이블 이름 오타나 권한 누락이 실행할 때가 되어서야 드러납니다.
- 문자열을 조합하는 순간 바인드 변수와 입력값 검증까지 따로 챙겨야 합니다.
- 결과가 호출한 세션의 역할에 좌우되므로, 같은 함수가 호출자에 따라 성공하기도 하고 실패하기도 합니다.
그래서 실행하는 사람에 따라 대상이 달라져야 하는 공용 유틸리티처럼 호출자 권한이 실제로 필요한 경우가 아니라면, 소유 계정에 직접 GRANT하는 쪽을 먼저 봅니다.
중첩 역할·패키지·트리거에서 따로 볼 부분
역할은 하나였고 중첩 역할은 쓰지 않았습니다. 함수만 확인했고 패키지, 트리거, 뷰는 보지 않았습니다. 정의자 권한 프로그램이 호출자 권한 함수를 부르는 경우처럼 호출 경로가 섞이는 상황도 이번 범위 밖입니다. 21.3 XE 한 대에서 확인한 결과라서, 다른 버전에서도 컴파일 단계의 동작이 같은지는 이번 결과만으로 말할 수 없습니다.
역할로만 권한을 받은 계정에서 PL/SQL을 배포할 때
역할로만 권한을 받은 계정이 정적 SQL을 쓰는 PL/SQL을 배포하면, 정의자 권한이든 AUTHID CURRENT_USER든 컴파일 단계에서 ORA-00942로 막힙니다. 호출자 권한은 동적 SQL처럼 검사를 실행 시점까지 미룬 경우에만 효과가 있었고, 직접 GRANT 한 줄은 재접속 없이 두 함수를 모두 VALID로 바꿨습니다. 그래서 역할 권한 때문에 ORA-00942가 났다는 문의에는 AUTHID를 바꾸라는 답보다, 소유 계정의 직접 권한부터 확인하라고 답합니다.

댓글 0
첫 댓글을 남겨보세요.